Vos risques, vos contrôles, vos audits. Reliés, du terrain au Comex.
Solvabilité II, DORA, LCB-FT : les obligations s'accumulent, éparpillées entre tableurs, mails et dossiers partagés. Un référentiel commun les relie, pour piloter le risque au lieu de le subir.
Chaque risque, chaque contrôle et chaque obligation se rattachent au même référentiel. Fini les versions parallèles d'un service à l'autre.
Chaque équipe contribue à la même cartographie. Les signaux faibles remontent plus tôt, avant qu'ils ne deviennent des problèmes.
Du terrain au Comex, les données sont consolidées, à jour et partagées. Chacun parle du même risque, au même moment.
Chaque contrôle, chaque action, chaque incident est tracé au même endroit. Les preuves sont disponibles quand il faut les présenter, en audit comme en contrôle.

Un référentiel commun, du terrain au Comex.
Chaque module reste autonome, mais tous partagent le même socle. Un incident nourrit la cartographie. Un contrôle alimente l'audit. Les données circulent sans ressaisie. Première et deuxième lignes, audit interne : trois métiers, une même information.
De l'ETI au grand groupe. Ils pilotent leurs risques avec Delta RM.


Pilotez vos risques, vos contrôles et vos audits. Dans une seule plateforme.
Conçues avec des professionnels du risque, pour être utilisées au quotidien. Chaque métier garde ses spécificités, tout en partageant un même référentiel.
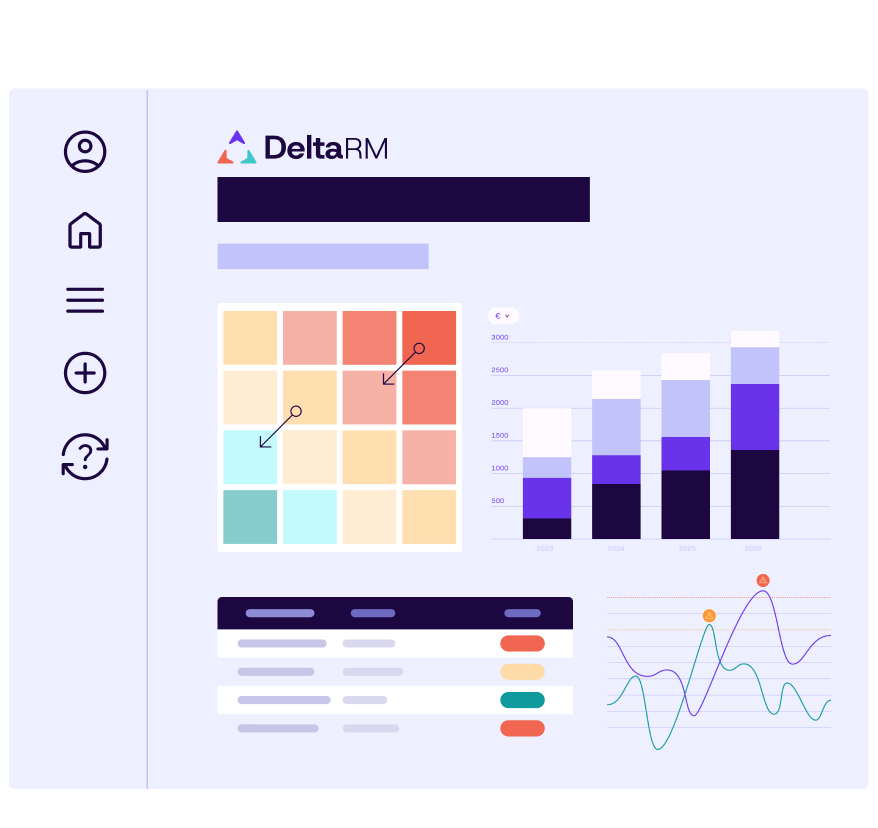
De la cartographie au pilotage, en un seul outil.
De la cartographie des risques au reporting comex, tout repose sur le même référentiel. Vos équipes contribuent, la maîtrise se démontre par les faits, la direction décide en connaissance de cause.
Heatmap dynamique, scoring brut, net et cible en temps réel, évaluation multicritère (probabilité, impact financier, impact RSE) et plans d'action reliés à chaque risque.
Structurez votre référentiel de contrôles (niveau 1, 1/5 et 2), reliez-les aux risques et aux exigences réglementaires (DORA, RGPD, NIS2) et pilotez vos campagnes d’autoévaluation, de testing et d’échantillonnage. Automatisez le contrôle permanent.
Un plan d'audit fondé sur les risques, des missions gérées de bout en bout, des recommandations qui deviennent des plans d'action avec relances automatiques et un portail pour les audités.
Depuis le terrain, les incidents sont déclarés simplement. Les causes, impacts et actions sont tracés pour comprendre ce qui s'est passé et éviter que cela se reproduise. Chaque incident enrichit la cartographie des risques.
Tableaux de bord consolidés pour le Comité des risques, le Comité d'audit et le Comex. Exports Excel, PDF et PowerPoint, sans reformatage.
Sur vos preuves de contrôle et d'audit, l'agent IA vérifie la complétude et la cohérence, cote chaque ligne et détecte les pièces manquantes. Souverain, auditable, aligné sur l'AI Act.
Comment on structure votre dispositif GRC.
En 3 étapes.
Cadrage expert
On challenge votre besoin : on vous aide à définir périmètre, critères d'évaluation et nomenclatures, avant même de configurer l'outil. On vient du métier du risque.
Déploiement collectif
On embarque vos équipes : cadrage, paramétrage, formation, mise en production, on est là à chaque étape. On ne vous lâche pas tant que vos équipes ne se sont pas approprié l'outil.
Pilotage continu
Le dispositif vit : on vous accompagne pour faire évoluer votre dispositif, enrichir vos données et démontrer la valeur de la GRC au Comex.
Commencez par un module.
Activez les autres à votre rythme.
C'est ça, la GRC collective.
Un incident relié à son risque. Un contrôle relié à sa preuve. Un audit nourri par les deux.
C'est ça, la GRC intégrée.
Polices, sinistres, collecte de valeurs et ratio S/P, reliés à vos risques. Déclarez un sinistre depuis un incident, sans ressaisie.
Priorisez vos missions sur les zones de risque les plus critiques. Chaque audit actualise votre profil de risque et ferme la boucle entre exposition et maîtrise.
Planifiez vos visites de risques et suivez vos KRI, du site au groupe. Documentez votre prévention pour renforcer votre dossier auprès des assureurs.
Formalisez vos contrôles de niveau 1 et 2 depuis vos risques cartographiés. Mesurez l'écart entre risque brut et risque net.
Ils ont transformé leur gestion des assurances avec Delta RM.
Des Risk Managers et DAF qui ont remplacé leurs fichiers Excel et leurs dossiers papier par un portefeuille assurantiel piloté, auditable et connecté à leurs risques réels.

Digitaliser l'audit interne : les questions à se poser avant de vous lancer
Le guide IFACI (avec EY et Ingena) pour cadrer un projet de digitalisation de l'audit interne : 9 fiches pratiques en 3 temps et les questions clés à se poser.
Questions fréquentes des directions risques du secteur de l'assurance.
Les questions que posent les directions risques, contrôle et audit avant de choisir leur logiciel GRC.
SIGR, GRC, eGRC et IRM désignent aujourd'hui une même famille de plateformes, qui centralisent notamment risques, contrôles, conformité et audit. Pour vos programmes d'assurance, Delta RM joue aussi le rôle de RMIS. Pour un assureur ou une mutuelle, il réunit cartographie des risques, contrôle interne, audit et incidents sur une base commune.
En reliant le contrôle interne et l'audit à un référentiel commun des risques : campagnes de contrôle (1er et 2e niveau), missions d'audit, incidents et plans d'action s'y rattachent. Les équipes travaillent sur ce même référentiel, structuré selon vos cadres de référence (COSO pour le contrôle, les normes de l'IIA pour l'audit), et le reporting se consolide sans ressaisie.
Delta RM est agnostique sur les référentiels : sa structure paramétrable peut être adaptée à ISO 31000, COSO, Solvabilité II, DORA ou NIS2. Concrètement, vous reliez vos risques, contrôles, plans d'action et éléments de preuve à vos exigences applicables, à commencer par Solvabilité II. La plateforme n'a pas vocation à « rendre conforme » : elle facilite la traçabilité des travaux, des contrôles et des éléments de preuve, sans se substituer à la responsabilité de l'assureur.
Oui. Chaque entité gère son périmètre, avec consolidation au niveau groupe. L'arborescence descend jusqu'à 8 niveaux et les droits d'accès sont granulaires : le Risk Manager groupe visualise une consolidation transverse, une filiale ne voit que son périmètre.
Non. Delta RM fonctionne sans limite d'utilisateurs. Vous payez pour la plateforme, pas pour chaque collaborateur. C'est un choix délibéré : la GRC collective ne peut pas être freinée par la facturation à l'utilisateur.
Oui, via le module Gestion des assurances : polices, sinistres, collecte de valeurs, ratio S/P et analyse de couverture, connectés au socle risques et contrôles.
Oui. Les données sont hébergées en France, chez Scaleway (cloud européen). La plateforme Delta RM est certifiée ISO/IEC 27001 et son hébergement est qualifié SecNumCloud. Delta RM est un éditeur indépendant.
Une fonctionnalité manque à votre dispositif ?
Notre roadmap se construit avec vous. Vous exprimez un besoin. S’il est partagé, il devient une priorité produit.