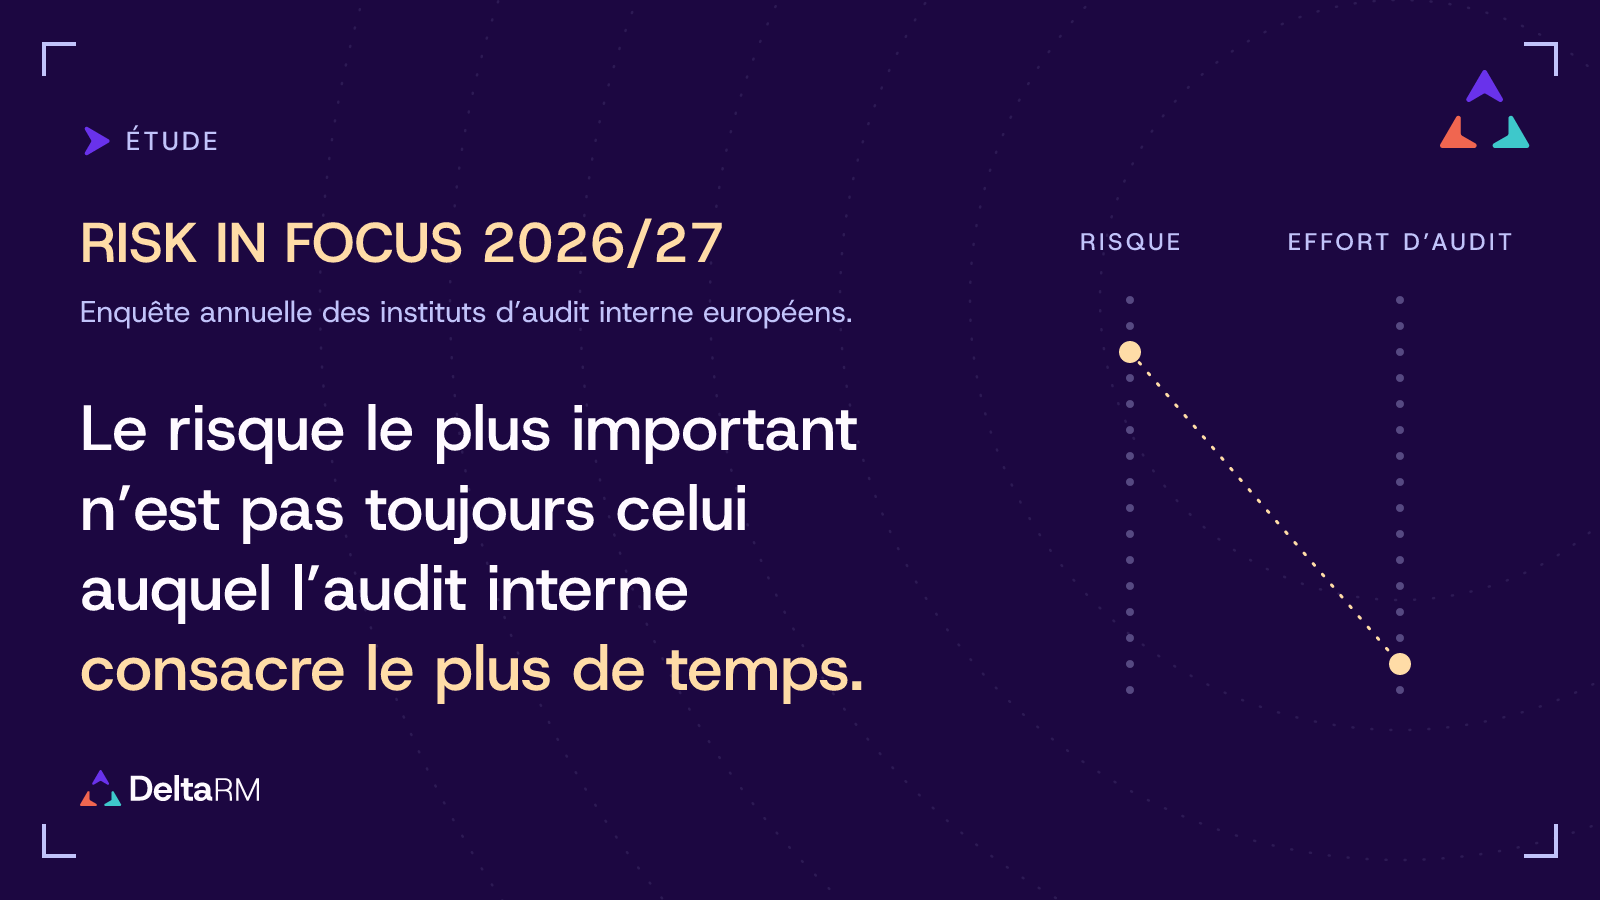
Le risque le plus important n’est pas toujours celui auquel l’audit interne consacre le plus de temps.
C’est l’un des enseignements les plus intéressants de Risk in Focus 2026/27, l’étude européenne menée auprès de 797 responsables de l’audit interne. Pour sa 11e édition, l’étude ne se contente plus de demander quels sont les principaux risques. Elle met en regard le niveau de risque, sa sévérité, la maturité de sa gestion, l’effort d’audit qui lui est consacré, l’adéquation de la couverture et son caractère proportionné.
Et cette lecture croisée fait apparaître un sujet plus profond :
Les plans d’audit suivent-ils réellement les risques auxquels l’organisation est confrontée aujourd’hui ?
🔐 La cybersécurité : un alignement presque parfait, mais qui reste à expliquer
La cybersécurité reste, de loin, le risque le plus cité. 86 % des répondants la placent dans leur top 5 des risques. Elle arrive également en première position pour la sévérité et pour l’effort consacré par l’audit interne.
À première vue, le signal est rassurant : le risque est identifié, l’audit y consacre des ressources et la couverture est relativement forte. Mais le rapport introduit une nuance essentielle : un alignement entre risque et effort d’audit ne prouve pas, à lui seul, que le plan est réellement piloté par le risque.
La cybersécurité est également un domaine fortement réglementé, très visible pour les comités d’audit et relativement mature dans les organisations. Le rapport invite donc les responsables d’audit à vérifier si cet alignement résulte bien de l’analyse du risque, ou s’il est aussi influencé par la pression réglementaire, les attentes du comité d’audit ou le niveau de recours aux fonctions de deuxième ligne.
C’est une distinction importante. Faire beaucoup d’audit sur un risque majeur ne signifie pas nécessairement que l’allocation des ressources est optimale.
🕳️ Le véritable angle mort : les risques qui montent mais restent difficiles à auditer
Deux risques concentrent une grande partie des tensions identifiées par l’étude :
- la disruption digitale, les nouvelles technologies et l’IA ;
- l’incertitude macroéconomique, sociale et géopolitique.
Ils arrivent respectivement 2e et 3e dans le classement des risques. Mais leur niveau de maturité est à l’inverse parmi les plus faibles : la disruption digitale arrive dernière et le risque macroéconomique avant-dernier.
Les organisations considèrent ces risques comme importants alors même qu’elles estiment leur capacité à les maîtriser encore peu mature.
Et c’est précisément là que la couverture d’audit décroche.
Le cas macroéconomique est particulièrement frappant
L’incertitude macroéconomique et géopolitique est classée 3e en matière de risque, mais seulement 15e pour l’effort d’audit. La maturité est également classée 15e, et la couverture comme la proportionnalité de l’effort figurent parmi les plus faibles.
Le rapport ne donne pas une explication unique à cet écart. Il souligne plusieurs facteurs possibles : le caractère externe et volatil du risque, sa maturité, les capacités de l’audit interne ou encore son rôle mandaté. Mais il pose surtout une question beaucoup plus opérationnelle : avons-nous réellement traduit ce risque en objets auditables ? Stratégie, résilience, supply chain, trésorerie, pricing, sanctions, continuité d’activité.
Le problème n’est peut-être donc pas que l’audit interne « oublie » le risque macroéconomique. Il peut être plus subtil : le risque est identifié au niveau de la cartographie, mais il n’est pas suffisamment traduit en sujets concrets de maîtrise et d’assurance.
🤖 L’IA révèle un autre problème : le risque avance plus vite que la maîtrise
La disruption digitale et l’IA présentent un profil différent. Le risque arrive 2e et sa sévérité également. Mais la maturité de gestion arrive 16e sur 16. L’effort d’audit se situe seulement au milieu du classement, tandis que l’adéquation et la proportionnalité de la couverture restent faibles.
C’est probablement l’un des enseignements les plus structurants de l’étude. Quand la maturité est faible, l’audit ne peut pas simplement appliquer les mêmes méthodes que sur un domaine stabilisé.
Le rapport évoque notamment la nécessité de travailler sur la gouvernance, les responsabilités, les contrôles, le risque modèle, la qualité des données, les tiers, l’éthique et la performance.
Autrement dit, il ne suffit pas d’auditer les projets IA ou les contrôles IT. Il faut aussi évaluer la capacité de l’organisation à gouverner et maîtriser durablement ces nouveaux usages.
Et les organisations semblent commencer à réagir : 57 % des répondants indiquent une augmentation de la couverture d’audit sur la disruption digitale et l’IA, soit la plus forte progression déclarée. Mais là encore, le rapport invite à la prudence : l’évolution de la couverture ne semble pas encore totalement suivre l’évolution du risque.
⚖️ À l’inverse, certains risques restent fortement couverts malgré une priorité moindre
L’étude montre également le phénomène inverse. Le risque financier arrive 8e dans le classement des risques et 11e pour leur sévérité. Pourtant, il arrive 1er pour la maturité, la couverture et la proportionnalité.
La gouvernance, le reporting et la fraude présentent un profil comparable : ce sont des domaines historiquement bien installés dans les plans d’audit, avec un effort supérieur à leur classement en matière de risque.
Ce constat ne signifie évidemment pas que ces domaines sont sur-audités. Le rapport pose une question plus utile : leur niveau actuel de couverture est-il toujours justifié par les signaux de risque, ou une partie de cet effort repose-t-elle sur des habitudes de planification ?
C’est une vraie question de gouvernance. Car réallouer des ressources vers un risque émergent suppose parfois de réduire l’effort consacré à un domaine historiquement bien couvert. Le rapport invite donc explicitement les responsables d’audit à se demander ce qu’ils pourraient arrêter ou réduire pour rééquilibrer leur couverture.
❔ Le vrai sujet n’est donc pas « est-ce couvert ? »
C’est probablement le changement de perspective le plus intéressant de cette édition. Pour la première fois, l’étude demande aux responsables d’audit d’évaluer non seulement leur couverture, mais aussi son adéquation et sa proportionnalité.
Cette distinction est essentielle. Une organisation peut avoir un audit sur un risque. Mais cela ne signifie pas nécessairement que :
- le risque est suffisamment couvert ;
- les bons objets sont audités ;
- les ressources consacrées sont proportionnées ;
- l’audit apporte le niveau d’assurance attendu.
Sur la proportionnalité, les écarts sont particulièrement intéressants : les scores sont les plus faibles pour le risque macroéconomique, la disruption digitale et l’IA, et les évolutions de marché.
Le sujet devient donc moins « avons-nous un audit sur ce risque ? », et davantage :
Le niveau et la nature de l’assurance que nous apportons sont-ils cohérents avec le risque auquel nous sommes réellement exposés ?
⏳ Le plan annuel ne suffit plus
Le rapport formule une conclusion particulièrement claire : dans un environnement marqué par la volatilité, l’évolution technologique rapide et l’interconnexion croissante des risques, les cycles annuels de planification peuvent prendre du retard sur la réalité.
C’est là que le sujet dépasse le seul audit interne. Si un risque change de niveau en cours d’année, encore faut-il pouvoir :
- le détecter ;
- mesurer son évolution ;
- comprendre ses conséquences ;
- identifier les contrôles et dispositifs concernés ;
- mesurer la couverture d’assurance existante ;
- décider où réallouer les ressources.
Le rapport recommande d’ailleurs de définir des critères explicites permettant de faire « monter » un risque de niveau, et un mécanisme permettant de réallouer rapidement les ressources, y compris en cours d’année.
La question n’est donc plus seulement de construire un bon plan d’audit. C’est de disposer d’un dispositif capable de faire évoluer ce plan lorsque les risques évoluent.
🔗 Un sujet qui concerne les trois lignes
C’est probablement là que cette étude prend une dimension plus large. L’écart entre les risques que l’organisation identifie comme prioritaires et ce que le plan d’audit couvre n’est pas uniquement un sujet pour l’audit interne. C’est une information de gouvernance. Elle doit pouvoir être vue, partagée et discutée entre les trois lignes.
Le rapport lui-même insiste sur la nécessité de clarifier ce que signifie une couverture « adéquate » ou « proportionnée » avec les parties prenantes, notamment pour les risques complexes et transverses comme l’IA ou l’incertitude macroéconomique.
C’est particulièrement important lorsque plusieurs fonctions contribuent à l’assurance :
- le Risk Management identifie et évalue les risques ;
- les métiers et la deuxième ligne mettent en œuvre et surveillent les dispositifs de maîtrise ;
- l’audit interne apporte une assurance indépendante.
Si chacun travaille avec son propre référentiel, ses propres priorités et sa propre lecture de la couverture, l’écart entre risque et assurance peut rester invisible. À l’inverse, lorsque les informations sont rapprochées, cet écart devient un objet de discussion.
🧭 De la cartographie des risques au pilotage de l’assurance
Risk in Focus 2026/27 pose finalement une question simple :
Les ressources d’assurance sont-elles réellement alignées avec les risques qui comptent aujourd’hui ?
Pour y répondre, il ne suffit plus de regarder la cartographie des risques d’un côté et le plan d’audit de l’autre. Il faut pouvoir mettre les deux en regard.
Un risque augmente : le voit-on dans le plan d’audit ?
Sa maturité reste faible : la couverture est-elle suffisante ?
Des contrôles existent déjà : quelle assurance la deuxième ligne apporte-t-elle ?
L’audit intervient : sur quels risques, quels contrôles et avec quel niveau de couverture ?
Le rapport invite précisément les fonctions d’audit à identifier ces écarts, à vérifier que les arbitrages sont conscients et à pouvoir réallouer rapidement les ressources lorsque les risques évoluent. Il souligne également l’importance de s’accorder avec les parties prenantes sur ce que signifie une couverture « adéquate » et « proportionnée », notamment pour les risques complexes et transverses.
💡 C’est là qu’un outil GRC change la donne
Le sujet n’est pas de produire un tableau de plus. C’est de relier les informations qui existent déjà : risques, évaluations, contrôles, plans d’action, travaux de deuxième ligne, missions d’audit et résultats.
Dans un référentiel partagé, l’audit peut alors voir immédiatement :
- quels risques sont prioritaires ;
- quels risques sont peu matures ;
- quels contrôles contribuent à leur maîtrise ;
- quelle couverture est apportée par les différentes lignes ;
- où subsistent des écarts entre niveau de risque et niveau d’assurance.
L’outil ne décide pas à la place des fonctions concernées. Il rend les écarts visibles pour qu’elles puissent les analyser, les challenger et arbitrer ensemble.
C’est particulièrement important pour les risques qui évoluent rapidement. Le rapport souligne que les cycles annuels peuvent prendre du retard sur la réalité et appelle à disposer de mécanismes permettant de réallouer les ressources en cours d’année.
Avec un référentiel GRC partagé, une évolution de la cartographie peut donc devenir un signal pour réexaminer la couverture d’audit. Et inversement, un constat d’audit peut enrichir la compréhension du risque et de sa maîtrise.
📄 L’étude citée dans cet article : Risk in Focus 2026/27, rapport complet (IFACI, 32 pages, en anglais), en libre accès, sans formulaire ni inscription.
❓ Questions fréquentes
Qu’est-ce que Risk in Focus ?
L’enquête annuelle des instituts d’audit interne européens, dont l’IFACI fait partie, sur les risques prioritaires et la planification d’audit. L’édition 2026/27 est la onzième. Le terrain s’est tenu du 2 mars au 7 avril et a recueilli 797 réponses en Europe. Le rapport complet est en libre accès, sans formulaire.
Que mesure exactement l’étude ?
Seize risques, notés chacun sur sept dimensions : le classement du risque, sa sévérité, la maturité avec laquelle l’organisation le gère, le temps et l’effort que l’audit interne lui consacre, l’adéquation de sa couverture, la confiance dans la proportionnalité de cette couverture au risque, et son évolution entre le plan précédent et le plan 2026/27. C’est la mise en regard de ces sept colonnes qui fait apparaître les écarts.
Pourquoi un risque très cité peut-il recevoir peu d’effort d’audit ?
Le rapport ne retient pas une cause unique. Il cite le caractère externe et volatil du risque, la maturité de sa gestion dans l’organisation, les capacités de l’audit interne et son rôle mandaté. À quoi s’ajoute une difficulté plus concrète : un risque diffus se traduit mal en objets auditables. L’incertitude macroéconomique arrive ainsi 3e au classement des risques et 15e à l’effort d’audit.
Que veut dire une couverture « adéquate », et une couverture « proportionnée » ?
Ce sont deux questions distinctes, toutes deux nouvelles dans cette édition, et notées chacune de 1 à 7.
L’adéquation demande si la couverture est au bon niveau pour le risque considéré, de 1 pour une couverture insuffisante à 7 pour une couverture complète. Elle est jugée la plus forte sur les domaines établis, le financier et la gouvernance et reporting ; la plus faible sur la disruption digitale, l’incertitude macroéconomique et le capital humain.
La proportionnalité mesure la confiance du responsable d’audit dans le fait que l’effort consacré correspond à l’ampleur du risque. Elle va plus loin que « ce risque est-il couvert ? » et demande « l’équilibre est-il le bon ? ». Les scores les plus bas reviennent à l’incertitude macroéconomique, à la disruption digitale et l’IA, et aux évolutions de marché. Ils restent pourtant tous au-dessus du milieu de l’échelle, dans une fourchette de 4,04 à 5,37.
Pourquoi la disruption digitale et l’IA posent-elles un problème particulier ?
Parce que le risque est jugé élevé et la maîtrise encore jeune : 2e au classement des risques et à la sévérité, mais 16e sur 16 à la maturité. Un domaine peu mature ne s’audite pas comme un domaine stabilisé : il demande de porter l’attention sur la gouvernance, les responsabilités, les contrôles, le risque modèle, la qualité des données, les tiers, l’éthique et la performance, et pas seulement sur la conduite des projets.
Faut-il réduire l’audit du risque financier, de la gouvernance et de la fraude ?
L’étude ne le dit pas. Elle observe que ces domaines reçoivent un effort supérieur à leur classement en risque, et invite les responsables d’audit à se demander si ce niveau reste justifié par les signaux de risque actuels, ou s’il tient à des habitudes de planification. Réallouer vers un risque qui monte suppose en général de relâcher ailleurs, ce qui est une décision de gouvernance, pas un simple arbitrage de planning.
SIGR, RMIS, IRM, GRC : parle-t-on de la même chose ?
Ils se recouvrent sans être synonymes. SIGR est le terme français, système d’information de gestion des risques, et RMIS son équivalent anglophone ; IRM et GRC désignent des périmètres plus larges. Le Panorama annuel publié par l’AMRAE avec EY les range dans un même marché, celui des systèmes d’information de gestion des risques.
Qu’est-ce qu’un référentiel GRC partagé ?
Une base commune où vivent les mêmes objets : les risques et leurs évaluations, les contrôles, les plans d’action, les travaux de deuxième ligne, les missions d’audit et leurs résultats. Chaque fonction y travaille avec ses droits, son périmètre et son niveau de validation, sans ressaisir ce qui est déjà documenté ailleurs. Ce n’est pas un tableau de bord de plus posé au-dessus des fichiers existants : c’est le fait que le risque, le contrôle et la mission d’audit désignent le même objet, ce qui rend l’écart entre niveau de risque et niveau d’assurance visible sans retraitement.
Comment rapprocher sa cartographie des risques de son plan d’audit en cours d’année ?
En les tenant dans le même référentiel, pour que chaque mission se rattache à un risque évalué et que la répartition de l’effort se relise dès que la cotation bouge. Tant que la cartographie vit dans un fichier et le plan d’audit dans un autre, l’écart n’apparaît qu’à la révision annuelle.
📄 Pour aller à la source
- Risk in Focus 2026/27, rapport complet (IFACI, PDF, en anglais), 32 pages en libre accès, sans formulaire.
- Risk in Focus 2026/27 Interim Report (ECIIA, PDF, en anglais), publié en amont du rapport complet. C’est lui qui porte les dix questions que les responsables d’audit peuvent se poser, et le détail des scores de proportionnalité.
Pour aller plus loin
- Le module Audit interne
- Le module Gestion des risques
- Modèle des trois lignes : ce que change la version 2026
- Nos réponses à plus de 70 questions GRC
Votre plan d’audit suit-il vos risques en cours d’année ?
Cartographie, plan d’audit, missions, plans d’action : une seule base, des droits par rôle, et l’écart se voit dès qu’il apparaît.